
Le possibilità per la ricerca, le difficoltà ancora da superare e le conseguenze per la sicurezza delle informazioni.
Che cosa potrebbe fare un computer quantistico che i computer attuali non riescono a fare? E perché dovremmo occuparcene prima che diventi uno strumento di uso comune? La prima domanda riguarda soprattutto la ricerca e le applicazioni industriali. La seconda riguarda già la sicurezza: alcune informazioni che proteggiamo oggi dovranno restare riservate per molti anni, durante i quali gli strumenti per attaccarle potrebbero cambiare. Per comprendere il rapporto fra queste due prospettive conviene partire dal funzionamento del computer, evitando di immaginare una macchina capace di risolvere qualsiasi problema. Un computer tradizionale rappresenta testi, immagini, suoni e istruzioni attraverso sequenze di zero e uno. Ciascuno di questi valori è un bit, l’unità elementare dell’informazione digitale. Il processore esegue operazioni su queste sequenze seguendo un programma. Anche i supercomputer, pur potendo distribuire il lavoro fra moltissimi processori, utilizzano questa rappresentazione dell’informazione. Il computer quantistico impiega invece i qubit, abbreviazione di “bit quantistici”. Per realizzarli si utilizzano, per esempio, atomi o particolari circuiti elettrici. Questi sistemi vengono preparati e controllati per sfruttare proprietà descritte dalla meccanica quantistica, la teoria fisica che spiega il comportamento della materia e della luce e che è indispensabile per comprendere il mondo atomico. Sono proprietà poco intuitive, perché diverse da quelle che osserviamo normalmente negli oggetti della vita quotidiana. Anche da un qubit possiamo ottenere, attraverso una misura, un risultato indicato come zero oppure uno. La differenza riguarda ciò che possiamo fare prima di leggere il risultato. Un qubit può essere preparato in una condizione chiamata sovrapposizione, che permette operazioni diverse da quelle disponibili con un bit ordinario. L’espressione «zero e uno contemporaneamente», spesso usata per spiegare questo fenomeno, rischia di confondere. Non significa che, leggendo un qubit, otteniamo due risposte. Ne otteniamo una sola. La questione è come utilizzare le proprietà quantistiche durante il calcolo per rendere più probabile un risultato utile. Qui serve una seconda idea: l’interferenza. Possiamo avvicinarci al suo significato pensando alle onde sull’acqua. Quando due onde si incontrano, possono rafforzarsi oppure attenuarsi, a seconda di come si sovrappongono. Nei calcoli quantistici accade qualcosa di matematicamente analogo: i diversi contributi al risultato possono rafforzarsi o cancellarsi. Il programma deve organizzare le operazioni in modo che questa interferenza favorisca gli esiti che contengano l’informazione cercata. La difficoltà consiste proprio nel trovare la sequenza giusta. Disporre di qubit non basta, come possedere uno strumento musicale non basta per eseguire una composizione. Un’altra proprietà, chiamata entanglement, permette a più qubit di comportarsi come un sistema congiunto. Per descriverlo bisogna considerare anche le relazioni fra i suoi componenti: conoscere separatamente ciascun elemento non è sufficiente. Queste relazioni possono essere utilizzate nel calcolo insieme alla sovrapposizione e all’interferenza.
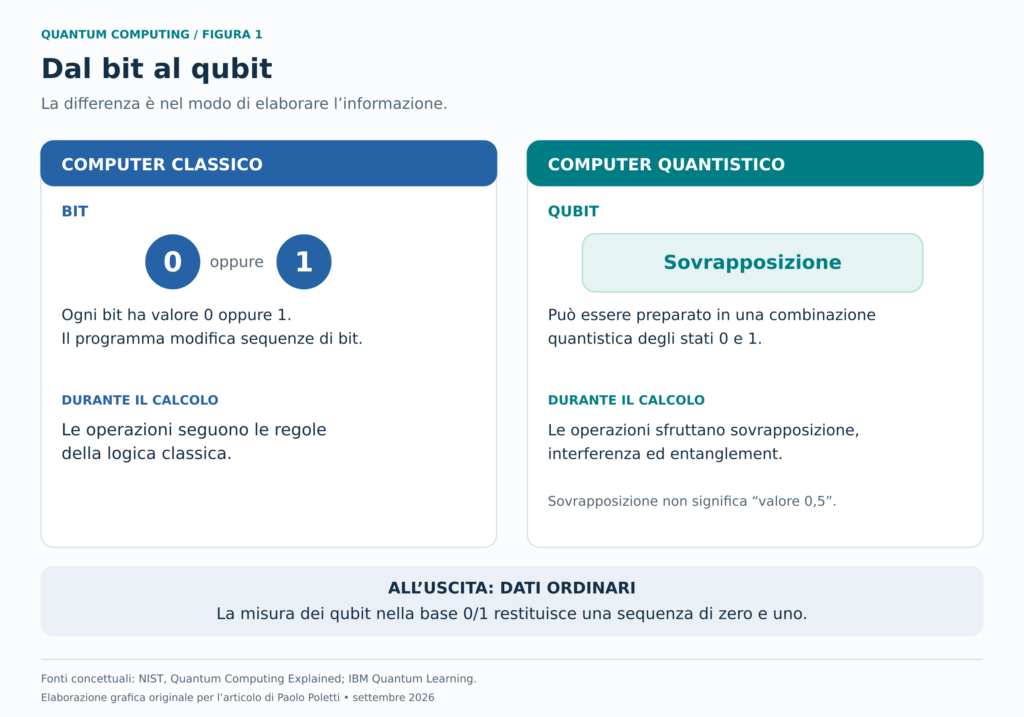
Il punto da ricordare è questo: il computer quantistico offre modi diversi di elaborare l’informazione, vantaggiosi per determinati problemi. Non è sufficiente tradurre un programma ordinario perché diventi automaticamente più veloce. Occorrono algoritmi adatti, cioè procedure di calcolo capaci di sfruttare quelle proprietà.
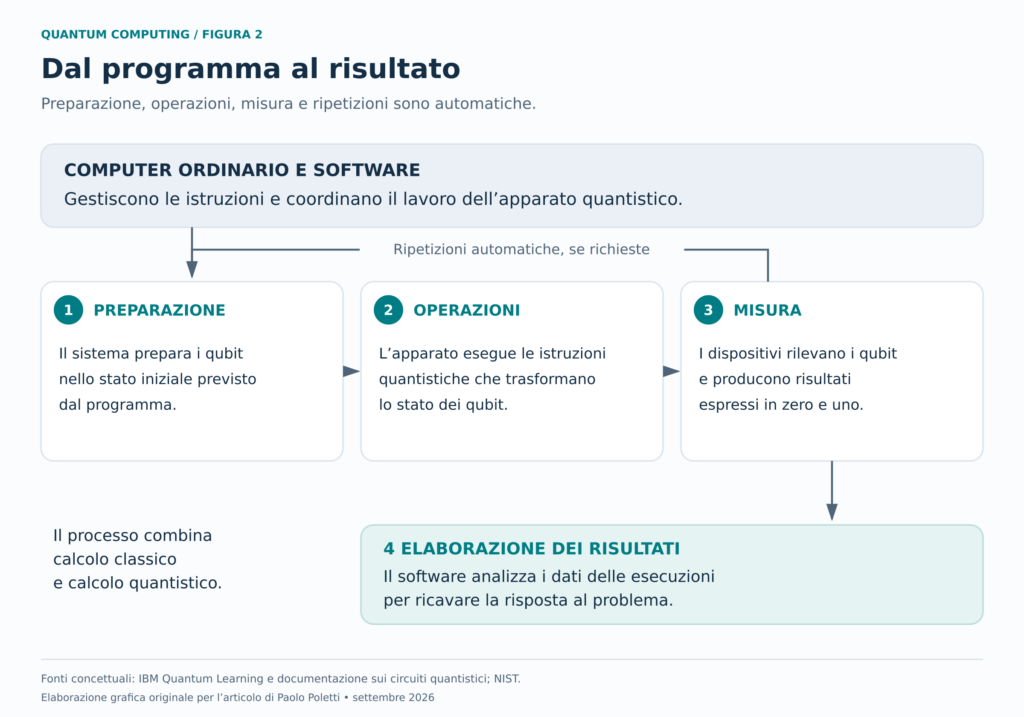
Per la stessa ragione, è ingannevole dire che la macchina «prova tutte le soluzioni contemporaneamente e sceglie quella giusta». Il programma guida il computer quantistico attraverso una sequenza di operazioni che sfruttano l’interferenza per aumentare la probabilità di ottenere risultati utili. Al termine, la misura dei qubit restituisce dati ordinari, espressi come zero e uno: questo passaggio si chiama “misura”. Quando il calcolo deve essere eseguito più volte, il sistema ripete automaticamente la procedura e il software ne elabora i risultati per ricavare la risposta al problema.
Una delle applicazioni più promettenti riguarda lo studio delle molecole e dei materiali. Per capire perché, pensiamo alla progettazione di una batteria. Le sue prestazioni dipendono anche dal comportamento dei materiali che la compongono. Simularne alcune proprietà con i computer attuali può richiedere calcoli molto impegnativi. Poiché quel comportamento dipende dalle leggi quantistiche, un computer che sfrutta le stesse leggi potrebbe riuscire a riprodurne alcuni aspetti più efficacemente. Aiuterebbe così i ricercatori a individuare materiali promettenti da sottoporre a esperimenti. Una prospettiva simile riguarda lo studio di determinate interazioni molecolari nella ricerca farmaceutica. Il computer contribuirebbe a una fase del lavoro. Resterebbero necessarie le prove di laboratorio, le verifiche industriali e, per un medicinale, gli studi sulla sicurezza e sull’efficacia. È in questa catena di attività che dobbiamo collocare il possibile beneficio. Richard Waters e Michael Peel, nell’articolo sul quantum computing pubblicato dal Financial Times il 25 settembre 2026, insistono su un passaggio decisivo: ottenere un risultato scientifico e offrire un servizio economicamente conveniente sono due traguardi diversi. Il settore attira capitali e aspettative, ma deve ancora dimostrare quali applicazioni possano produrre benefici sufficienti a giustificare costi e complessità. Questo confronto è importante per i problemi di organizzazione: stabilire percorsi di consegna, distribuire turni di lavoro o gestire risorse. Le imprese utilizzano già programmi che trovano soluzioni abbastanza buone in tempi accettabili. Un computer quantistico dovrà offrire un miglioramento concreto rispetto a questi strumenti. Anche il rapporto con l’intelligenza artificiale va valutato in questo modo. La ricerca studia come il calcolo quantistico possa aiutare alcuni compiti di apprendimento e analisi dei dati. Per parlare di vantaggio pratico bisognerà però considerare l’intero lavoro, compresi la preparazione dei dati e il controllo dei risultati. Per comprendere le difficoltà di costruzione, occorre ricordare che i qubit possono essere realizzati con tecnologie differenti, ciascuna con specifiche esigenze di controllo e protezione.
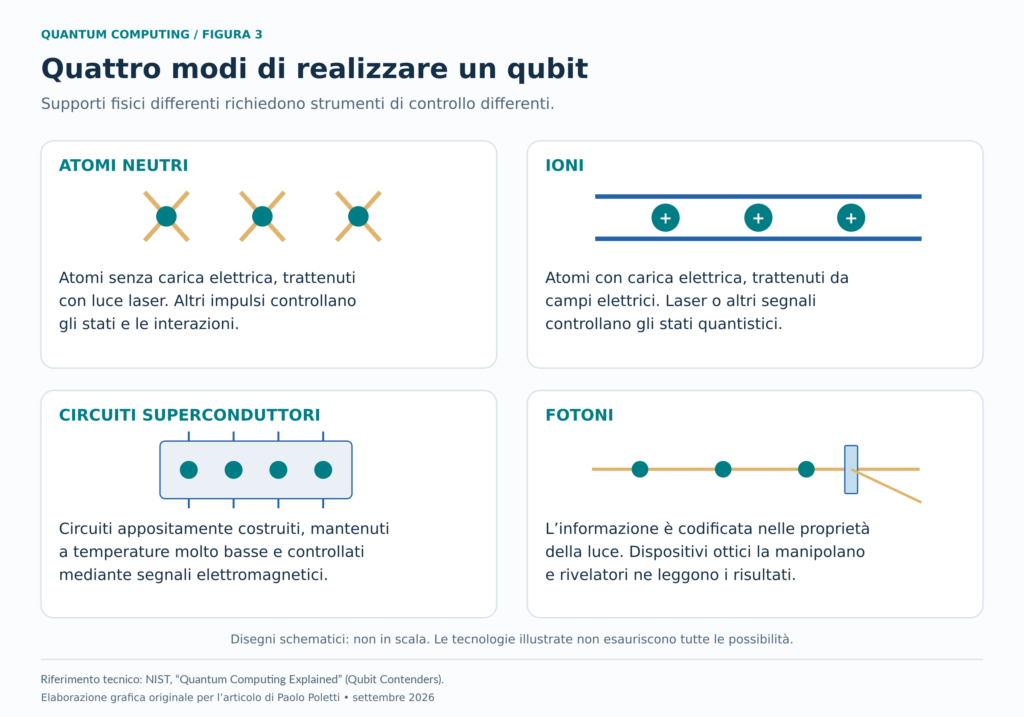
Esiste poi una difficoltà materiale: i qubit sono delicati. Le interazioni indesiderate con l’ambiente possono far perdere le proprietà necessarie al calcolo. Inoltre, le operazioni possono introdurre errori. La macchina deve quindi essere costruita e controllata in modo da conservare l’informazione abbastanza a lungo da completare il lavoro. Per proteggere questa informazione, si studiano sistemi che utilizzano più qubit fisici per realizzare un qubit logico. Il qubit fisico è il componente presente nell’apparato; il qubit logico è un’unità d’informazione protetta mediante un insieme di componenti e procedure di correzione. Perciò il numero dei qubit annunciato da un produttore, da solo, non dice quanto lavoro affidabile la macchina possa svolgere. Mentre queste difficoltà vengono affrontate, un’altra conseguenza richiede preparazione: la possibilità che il calcolo quantistico indebolisca alcuni degli strumenti che proteggono il mondo digitale. Per comprenderla, prendiamo una moltiplicazione. Se conosciamo due numeri, calcolarne il prodotto è semplice. Se conosciamo soltanto il prodotto di due numeri primi molto grandi, risalire ai fattori può essere estremamente difficile. Alcuni sistemi crittografici, come RSA, sfruttano questa differenza: alcune operazioni possono essere eseguite mediante una chiave pubblica, mentre altre restano impraticabili senza la corrispondente chiave privata.Un algoritmo quantistico chiamato Shor potrebbe rendere affrontabili alcuni di questi problemi su una macchina sufficientemente potente e affidabile. La minaccia riguarda importanti sistemi a chiave pubblica, utilizzati anche per firme e scambio delle chiavi. Non riguarda tutta la crittografia nello stesso modo: strumenti diversi richiedono valutazioni e contromisure differenti. La conseguenza più ampia riguarda la fiducia nei servizi digitali: la transizione deve preservare la possibilità di sapere con chi comunichiamo, da dove provengono le informazioni e se siano state alterate. Non si tratta soltanto di impedire a qualcuno di leggere un messaggio. Quando accediamo a un servizio, abbiamo bisogno di sapere con chi stiamo comunicando. Quando riceviamo un documento firmato, vogliamo verificarne la provenienza e accertare che non sia stato alterato. Quando un’amministrazione conserva un atto, deve poter mantenere nel tempo le evidenze che ne sostengono autenticità e integrità. La fiducia digitale nasce anche da questi controlli. La transizione deve preservarne l’efficacia mentre cambiano gli strumenti crittografici sui quali si basano. Per la riservatezza esiste un problema ulteriore: un’informazione può rimanere sensibile molto più a lungo del sistema che oggi la protegge. Dati sanitari, segreti industriali e informazioni d’intelligence possono conservare valore per decenni. Un avversario potrebbe quindi raccogliere oggi comunicazioni cifrate e conservarle, aspettando di poterle decifrare in futuro. È la strategia chiamata harvest now, decrypt later: raccogliere adesso, decifrare in seguito. Aggiornare domani un sistema non permetterebbe di recuperare le copie già sottratte.
Da questo punto di vista, la domanda utile non è soltanto quando arriverà una macchina capace di attaccare la crittografia. Dobbiamo chiederci anche per quanto tempo i nostri dati debbano restare riservati e quanti anni servano per adeguare i sistemi.
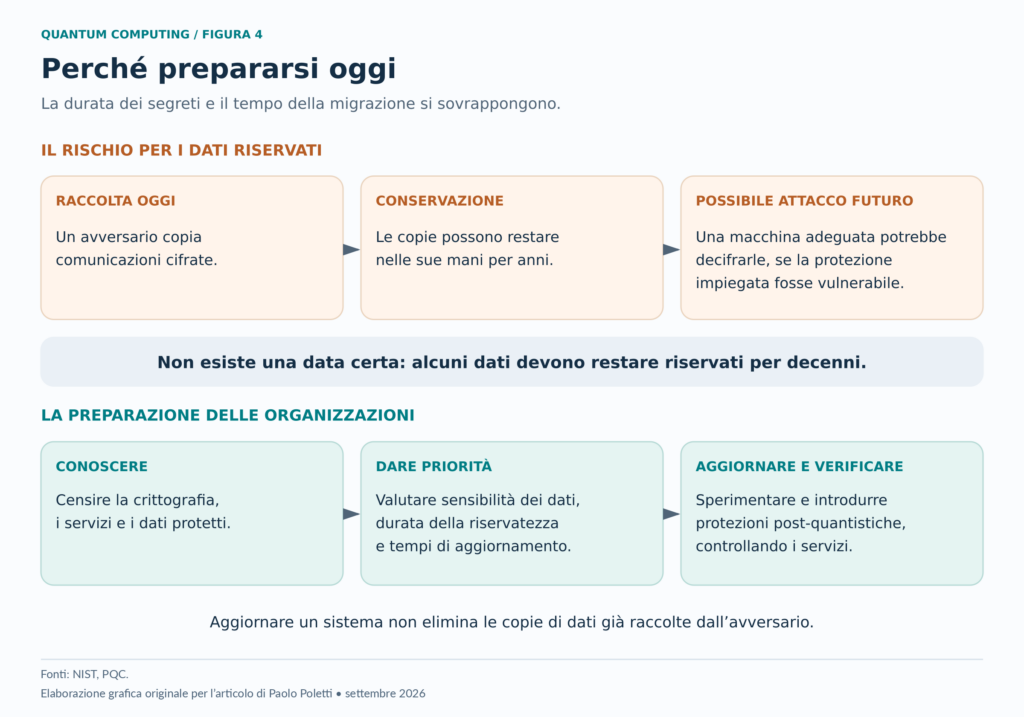
La risposta comprende la crittografia post-quantistica: nuovi algoritmi progettati per resistere anche agli attacchi quantistici conosciuti. Possono funzionare sui computer convenzionali. Per adottarli, quindi, non occorre acquistare un computer quantistico. Nel 2024 il NIST ha pubblicato tre standard fondamentali: uno per stabilire chiavi condivise e due per le firme digitali. Esistono dunque strumenti tecnici su cui costruire la transizione, pur dovendo verificarne l’integrazione nei diversi prodotti e servizi. Questo adeguamento richiede un programma organizzativo. Il primo passo è sapere dove si trova la crittografia: applicazioni, dispositivi, certificati, servizi cloud e componenti forniti da altre imprese. Un’organizzazione può dipendere da strumenti che non ha sviluppato e dei quali conosce poco le caratteristiche. Il secondo passo è stabilire le priorità. Un archivio sanitario destinato a durare decenni pone esigenze diverse da quelle di informazioni rapidamente superate. Un servizio essenziale richiede prove accurate, perché un aggiornamento mal gestito potrebbe interromperlo. Un dispositivo difficile da sostituire deve essere valutato anche per la sua capacità di ricevere aggiornamenti nel tempo. Il terzo passo riguarda fornitori e acquisti. Nei contratti occorre chiedere quali tecnologie crittografiche siano utilizzate, come verranno aggiornate e per quanto tempo sarà garantito il supporto. Le dichiarazioni commerciali devono diventare impegni verificabili. Queste attività richiedono responsabilità definite. Nelle amministrazioni devono collaborare sicurezza informatica, trasformazione digitale, protezione dei dati, acquisti e conservazione documentale. Nelle imprese servono il sostegno della direzione e il coordinamento fra funzioni tecniche e gestione del rischio. Un altro requisito è l’agilità crittografica, un’espressione che indica un obiettivo semplice da formulare: poter cambiare gli strumenti di protezione senza dover ricostruire ogni volta l’intero sistema. Progettare questa possibilità oggi riduce la difficoltà degli aggiornamenti futuri. La transizione richiederà inoltre ambienti di prova nei quali verificare prestazioni, interoperabilità e schemi ibridi prima di intervenire sui sistemi in esercizio. Il percorso europeo offre un riferimento comune. Alla Raccomandazione della Commissione dell’11 aprile 2024 è seguita, nel giugno 2025, una roadmap che indica l’avvio della transizione entro la fine del 2026 e il passaggio alla protezione post-quantistica degli impieghi ad alto rischio quanto prima, comunque entro la fine del 2030. Sono indirizzi di coordinamento, da distinguere da un obbligo immediato e identico per tutti di sostituire ogni sistema.
La transizione riguarda inoltre le infrastrutture che sostengono la fiducia digitale: certificati, firme elettroniche, infrastrutture a chiave pubblica, servizi fiduciari e sistemi di identità. Anche in questi ambiti occorrerà valutare l’impatto dei nuovi algoritmi e assicurare interoperabilità con i sistemi esistenti. Nel 2026 ETSI (’Istituto europeo per gli standard nelle telecomunicazioni) ha istituito un gruppo di lavoro dedicato alla migrazione post-quantum delle firme e dei servizi fiduciari e ha inserito nel proprio programma di lavoro anche l’analisi dell’impatto sul portafoglio europeo di identità digitale.
Un percorso diverso, ma complementare, riguarda le comunicazioni quantistiche. L’iniziativa europea EuroQCI(l’iniziativa per un’infrastruttura europea di comunicazione quantistica) prevede infrastrutture terrestri e satellitari per proteggere comunicazioni sensibili. La distribuzione quantistica delle chiavi utilizza apparati dedicati; non sostituisce la migrazione crittografica necessaria per programmi, firme e identità digitali.
Merita infine attenzione la conservazione dei documenti. Proteggere un contenuto dalla lettura e dimostrare che un atto sia autentico sono esigenze differenti. Per gli atti firmati occorre mantenere nel tempo le prove della loro provenienza e integrità attraverso procedure di validazione e conservazione adeguate. Il problema va affrontato prima che gli strumenti impiegati diventino deboli.
Questa esigenza acquista ulteriore rilievo con la diffusione dell’intelligenza artificiale. Sapere da dove provenga un contenuto e se sia stato modificato diventa ancora più importante quando testi, immagini e decisioni possono essere prodotti automaticamente. Una firma o una protezione crittografica non dimostrano però che il contenuto sia vero: possono aiutarci a verificarne la provenienza e l’integrità, mentre la correttezza richiede controlli ulteriori.
Il calcolo quantistico ci pone quindi davanti a tempi diversi. Per molte applicazioni aspettiamo ancora prove sufficienti di utilità e convenienza. Per proteggere informazioni che devono restare riservate a lungo, invece, dobbiamo già conoscere le nostre vulnerabilità e programmare gli aggiornamenti.
È questo il compito che riguarda oggi amministrazioni, imprese e professionisti della sicurezza: capire quali dati e servizi dipendano dalla crittografia, stabilire le priorità e preparare una transizione sostenibile. La capacità di governare il cambiamento comincia molto prima che il computer quantistico entri nell’uso ordinario.