I dati sono in Italia e il presidio è italiano. Ma una parte decisiva dello stack tecnologico resta governata da licenze, aggiornamenti e giurisdizioni extraeuropee. Qualche giorno fa il Governo ha annunciato il raggiungimento dell’obiettivo europeo. Proprio per questo è il momento giusto per porre una domanda meno celebrativa e più utile: sovrano rispetto a chi, e fino a quale punto?
Un traguardo che va riconosciuto
Il Dipartimento per la trasformazione digitale ha comunicato che oltre 13.000 amministrazioni hanno trasferito dati e applicativi verso ambienti cloud qualificati: più di 12.700 sono enti locali e scuole, oltre 280 appartengono alle amministrazioni centrali e al comparto sanitario. Comincio pertanto queste riflessioni riconoscendo il merito, perché senza questo riconoscimento il resto dell’articolo rischierebbe di apparire come una polemica pregiudiziale. Il Polo Strategico Nazionale (PSN) ha costruito quattro centri dati organizzati in doppia regione, ha concentrato funzioni di sicurezza e continuità che prima erano disperse e, circostanza non banale nelle grandi infrastrutture pubbliche italiane, ha rispettato scadenze molto impegnative. Chi ha lavorato nelle telecomunicazioni e nei sistemi critici sa quanto valga trasformare una strategia in infrastruttura operativa. Il problema nasce quando le parole “sicuro” e “sovrano” vengono usate come se fossero sinonimi. Non lo sono. La sicurezza misura la capacità di resistere a chi tenta di entrare. La sovranità misura la capacità di continuare a decidere e a funzionare anche quando un fornitore esterno cambia condizioni, interrompe il supporto o non può più collaborare. Sono rischi differenti e richiedono contromisure differenti.
A voler sintetizzare in una frase:
“Un sistema è sicuro se resiste agli attacchi. E sovrano se può continuare a funzionare, essere aggiornato ed evolvere anche quando la controparte tecnologica non collabora più”.
La sovranità non coincide con il luogo
Quando si studia un sistema fisico non basta sapere dove si trovano le sue parti: occorre capire chi ne determina l’evoluzione. Nel cloud pubblico italiano il dibattito si è concentrato soprattutto sulla localizzazione dei dati. È una domanda necessaria, ma non sufficiente. Bisogna chiedere anche chi decide quali versioni del software possono essere eseguite, chi firma gli aggiornamenti, chi controlla le licenze, chi custodisce la radice di fiducia e chi può modificare le condizioni economiche o il calendario di fine supporto. In termini tecnici, la distinzione è fra piano dei dati e piano di controllo. Il primo riguarda dove sono conservati i bit. Il secondo governa la creazione delle macchine virtuali, l’identità, le chiavi, le configurazioni, gli aggiornamenti e l’orchestrazione dei servizi. La localizzazione appartiene soprattutto al piano dei dati; la sovranità dipende in larga misura dal piano di controllo. Il Polo Strategico Nazionale occupa quindi una posizione intermedia, che merita di essere descritta senza slogan: il perimetro fisico, il personale operativo, il presidio di sicurezza e una parte decisiva delle chiavi sono italiani; componenti essenziali dello stack software sono invece fornite e governate da imprese soggette a giurisdizioni extraeuropee. Il PSN è molto più sicuro del mosaico precedente, ma non per questo è integralmente autonomo.
Che cosa c’è sotto il cofano del cloud di Stato
Il Polo Strategico Nazionale è una società partecipata da CDP Equity, TIM, Leonardo e Sogei, titolare della concessione stipulata con il Dipartimento per la trasformazione digitale. A gennaio 2026 dichiarava oltre 600 amministrazioni aderenti, un catalogo di circa 45.000 voci e 106 dipendenti al 31 dicembre 2025. La società indica che circa l’80% dei servizi è costituito da soluzioni proprie e il restante 20% da servizi di Cloud Service Provider internazionali. Questa percentuale, tuttavia, non coincide automaticamente con il grado di sovranità. Il manuale operativo del servizio IaaS “Industry Standard”, erogato direttamente dal PSN, rimanda alle interfacce e agli strumenti VMware; il listino comprende licenze Oracle, Microsoft Server e Red Hat; l’offerta di cloud ibrido sul sito del PSN utilizza Azure Stack HCI e Azure Arc. L’antimalware degli endpoint è Bitdefender, azienda romena. La fotografia è quindi composita: controllo italiano dell’infrastruttura e della gestione, tecnologia europea in alcuni strati, dipendenza extraeuropea in molti componenti fondamentali.
Non è un’accusa: è una distinta base. Possedere i data center, gli immobili, l’energia, le chiavi e il personale non equivale a controllare integralmente il software che fa funzionare l’insieme. La ripartizione fra servizi “propri” e servizi forniti dagli hyperscaler misura soprattutto chi eroga e fattura il servizio; non misura da sola la giurisdizione e la sostituibilità dello stack. Va riconosciuto al PSN di averlo scritto con chiarezza. Nei propri documenti la società afferma che l’erogazione di servizi infrastrutturali non può oggi prescindere dall’impiego di tecnologie statunitensi o, più in generale, di Paesi esterni all’Unione Europea. È una dichiarazione realistica e, proprio perché proviene dal soggetto interessato, dovrebbe diventare il punto di partenza di una politica industriale, non una nota da lasciare ai margini.
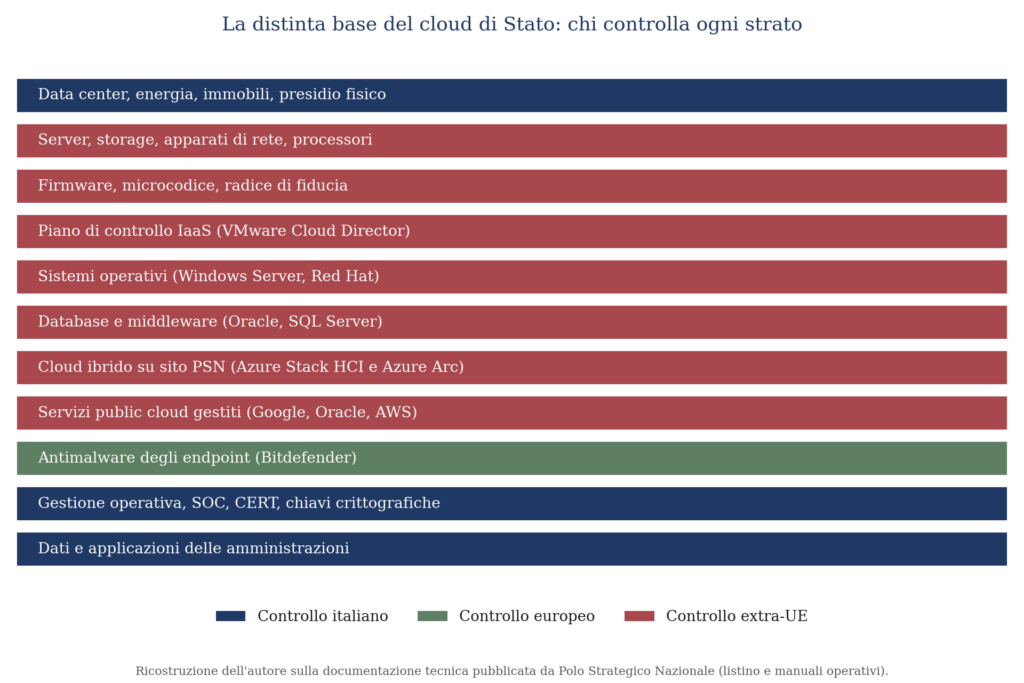
Figura 1. Gli strati tecnologici del cloud di Stato e la giurisdizione che li governa. Elaborazione dell’autore sulla documentazione tecnica e commerciale pubblicata dal Polo Strategico Nazionale.
Il test dei trenta giorni
Il modo più serio per misurare una dipendenza non consiste nel chiedersi se il fornitore sia affidabile. Consiste nel domandarsi che cosa accadrebbe se, per ragioni commerciali, giudiziarie o geopolitiche, smettesse di esserlo. La prova non riguarda il funzionamento normale: riguarda il controfattuale. Per il cloud ibrido basato su Azure Local, già Azure Stack HCI, e Azure Arc, la documentazione Microsoft prevede una sincronizzazione con Azure almeno una volta ogni trenta giorni consecutivi. Se la finestra viene superata, le macchine virtuali esistenti continuano a funzionare, ma non è più possibile crearne di nuove; anche alcuni certificati dei servizi Kubernetes gestiti hanno validità limitata nel tempo. Questo non significa che la piattaforma sia insicura. Significa però che la piena operatività e la capacità di evolvere dipendono da un rapporto continuativo con il fornitore. La metafora del sistema che deve “telefonare a casa” ogni mese può essere provocatoria, ma descrive un fatto: la dipendenza non è soltanto scritta nel contratto, è incorporata nell’architettura e nel ciclo di licenza. Un secondo esempio è VMware, acquisita da Broadcom nel 2023 e passata a un modello commerciale fondato sulla sottoscrizione. Per molti clienti europei la conseguenza non è stata la perdita dei dati, ma il cambiamento dei costi, delle metriche di licenza e delle condizioni di supporto deciso altrove. Anche questo è un rischio di sovranità: non il sequestro dell’informazione, ma la possibilità che prezzo, aggiornamenti e fine vita di una piattaforma essenziale siano determinati da un soggetto che il cliente pubblico non controlla. Esiste poi uno scenario meno spettacolare e più plausibile di un’interruzione improvvisa: la sospensione degli aggiornamenti. Il sistema non si fermerebbe il primo giorno, ma diventerebbe progressivamente più difficile da difendere e da certificare. In questo caso la sovranità non verrebbe revocata con un atto formale: si consumerebbe nel tempo.
La crittografia protegge la riservatezza, non la continuità
La risposta più solida alla questione della giurisdizione è la crittografia. La tesi del PSN è che, anche nell’ipotesi di una richiesta proveniente da autorità straniere, i dati non sarebbero leggibili perché protetti da chiavi controllate dalle amministrazioni clienti e gestite esternamente rispetto ai centri dati. È un argomento serio, che rafforza in modo sostanziale la protezione dei dati. Ma presenta tre limiti. Il primo problema riguarda il dato mentre viene elaborato. La cifratura tradizionale protegge efficacemente le informazioni quando sono archiviate (data at rest) e quando vengono trasferite attraverso la rete (data in transit). Ma, per essere elaborate, quelle informazioni devono normalmente essere rese accessibili al processore e alla memoria: è il momento del data in use, nel quale il dato può risultare più esposto. Il confidential computing riduce questa vulnerabilità creando all’interno dell’hardware ambienti di esecuzione protetti, nei quali dati e programmi possono operare restando isolati dal resto del sistema. È un rafforzamento importante della sicurezza, ma non elimina la questione della sovranità tecnologica: la fiducia viene in parte trasferita verso il produttore del processore, il firmware, i sistemi di attestazione e il software che governa questi ambienti protetti. Se tali componenti dipendono da tecnologie e fornitori extraeuropei, si è aumentata la profondità della difesa, ma non si è necessariamente eliminata la dipendenza strategica. Il secondo limite è ancora più importante: la crittografia difende dalla lettura, non dall’interruzione. Se un servizio diventa indisponibile, i dati possono restare perfettamente riservati e, nello stesso tempo, perfettamente inutilizzabili. Per un ospedale la sovranità non consiste soltanto nell’impedire a terzi di leggere la cartella clinica: consiste nell’avere quella cartella disponibile quando serve. Il terzo limite riguarda i metadati. Chi governa il piano di controllo può osservare volumi, orari, topologie, nomi delle risorse e andamento dei carichi. Non è necessario leggere il contenuto di un sistema per ricavare informazioni significative sul suo funzionamento.
La regola italiana e il conflitto fra giurisdizioni
La determinazione ACN n. 307 del 2022 prevede, per i servizi cloud appartenenti ai livelli più elevati di qualificazione, una garanzia precisa: se un’autorità o un soggetto esterno all’Unione europea chiede di accedere ai dati o ai metadati di una pubblica amministrazione italiana, il fornitore deve informare sia l’Agenzia per la cybersicurezza nazionale sia l’amministrazione interessata. Inoltre, l’accesso dovrebbe essere consentito soltanto dopo un’autorizzazione esplicita dell’amministrazione titolare dei dati. Il principio è chiaro e condivisibile: chi affida a un fornitore informazioni pubbliche, soprattutto se critiche o strategiche, deve sapere se un’autorità straniera ne richiede la consegna e deve poter decidere come reagire. La difficoltà nasce quando il fornitore è soggetto anche alla legislazione di un Paese terzo, in particolare a quella statunitense. Il CLOUD ACT consente alle autorità degli Stati Uniti, in presenza dei requisiti previsti dalla legge, di ordinare a un’impresa sottoposta alla giurisdizione americana la consegna dei dati che essa possiede, custodisce o controlla. Ciò può avvenire anche quando i server sui quali quei dati sono conservati si trovano fisicamente in Europa. In alcune circostanze, inoltre, l’ordine può essere accompagnato da un divieto temporaneo di informare il cliente. Il fornitore si troverebbe allora davanti a due obblighi incompatibili: da una parte, la regola italiana gli impone di segnalare la richiesta; dall’altra, l’ordine americano potrebbe vietargli proprio quella comunicazione. Non si tratterebbe quindi di una semplice omissione o di una negligenza, ma di un vero conflitto tra ordinamenti giuridici. La Francia ha affrontato apertamente questo problema. Nel giugno 2025, durante un’audizione davanti a una commissione d’inchiesta del Senato, i rappresentanti di Microsoft France hanno dichiarato di non poter garantire in modo assoluto che i dati dei cittadini francesi non vengano trasmessi alle autorità statunitensi qualora intervenga un ordine giudiziario americano valido. Nella stessa sede hanno però ricordato che, in base agli impegni contrattuali assunti da Microsoft, i dati dei clienti europei vengono conservati e trattati all’interno dell’Unione europea. Le due affermazioni non sono in contraddizione. La prima riguarda la giurisdizione, cioè il potere legale che uno Stato può esercitare su un’impresa; la seconda riguarda la localizzazione, cioè il luogo fisico o contrattualmente stabilito in cui i dati vengono conservati. Un dato può trovarsi in un centro elaborazione europeo e restare comunque soggetto, in determinate condizioni, a un ordine proveniente dagli Stati Uniti. In altre parole, la localizzazione è una garanzia importante, ma non elimina automaticamente gli effetti della giurisdizione cui è sottoposto il fornitore. La vicenda della Corte Penale Internazionale mostra quanto il rischio derivante dalla dipendenza da fornitori tecnologici stranieri sia ormai considerato concreto anche dalle grandi istituzioni. Nel febbraio 2025 gli Stati Uniti imposero sanzioni a Karim A. A. Khan, che all’epoca era il procuratore capo della Corte, cioè il responsabile dell’ufficio incaricato di condurre le indagini e promuovere le azioni penali per genocidio, crimini di guerra e crimini contro l’umanità. Le sanzioni furono adottate dopo che il suo ufficio aveva richiesto i mandati di arresto contro il primo ministro israeliano Benjamin Netanyahu e l’ex ministro della Difesa Yoav Gallant. Nel maggio dello stesso anno, l’Associated Press riferì, sulla base delle testimonianze di funzionari della Corte, che Khan aveva perso l’accesso al proprio account di posta elettronica Microsoft ed era stato costretto a utilizzare il servizio svizzero Proton Mail. Microsoft negò successivamente di avere sospeso i propri servizi alla Corte. Non disponendo di una conferma indipendente e definitiva, l’episodio deve quindi essere presentato per ciò che è: un fatto riferito da fonti autorevoli, ma contestato dall’azienda interessata. È invece accertato che, nell’ottobre 2025, la Corte Penale Internazionale confermò la decisione di sostituire progressivamente l’ambiente Microsoft Office con openDesk, una piattaforma europea open source sviluppata da ZenDiS, il Centro tedesco per la sovranità digitale della pubblica amministrazione. Non è possibile affermare che questa scelta sia dipesa esclusivamente dal controverso episodio dell’account di Khan; essa si inserisce però chiaramente nella volontà della Corte di ridurre la propria dipendenza dalle tecnologie statunitensi e di rafforzare l’autonomia della propria infrastruttura digitale. Questo è il punto più importante. Anche senza poter dimostrare che Microsoft abbia effettivamente interrotto il servizio per effetto delle sanzioni, la Corte ha considerato la dipendenza da un fornitore sottoposto alla giurisdizione statunitense un rischio sufficientemente serio da affrontare i costi, le difficoltà tecniche e i disagi di una migrazione. Quando un’istituzione cambia piattaforma per proteggersi da un evento controverso ma plausibile, quel rischio cessa di essere soltanto teorico: diventa una voce concreta nelle decisioni strategiche, organizzative ed economiche. Resta infine un problema di metodo. La qualificazione italiana è fondata su autodichiarazioni, valide dodici mesi, con verifiche successive ed eventuali dell’Agenzia. Per la catena di fornitura del software, la documentazione raccomanda, “ove possibile”, di valutare la disponibilità del fornitore a condividere il codice sorgente. È una misura utile, ma una raccomandazione non equivale a un requisito verificato da un soggetto indipendente.
Come si stanno muovendo Francia, Germania e Svizzera
La Francia ha scelto l’impostazione più vincolante. Il referenziale SecNumCloud 3.2 include criteri espliciti relativi alle legislazioni extraterritoriali e prevede una qualificazione rilasciata dall’ANSSI dopo audit di un organismo accreditato. La dottrina “cloud au centre” impone alle amministrazioni statali di utilizzare offerte qualificate per i dati sensibili. S3NS, la società di Thales basata su tecnologia Google, ha ottenuto la qualificazione nel dicembre 2025; Bleu, la joint venture di Orange e Capgemini costruita su tecnologia Microsoft, risultava ancora in corso di qualificazione a metà 2026. Il costo dichiarato delle offerte qualificate è superiore, ma quella differenza finanzia un involucro giuridico, operativo e di controllo più stringente. La Francia non ha eliminato la tecnologia americana. Ha però separato la tecnologia dalla giurisdizione del servizio, imposto audit indipendenti e creato una domanda pubblica capace di far crescere un mercato nazionale di operatori qualificati. Questo è il passaggio essenziale: la regola non si limita a controllare il mercato, contribuisce a costruirlo. La Germania procede su due binari. Nel breve periodo acquista servizi come Delos Cloud, controllata da SAP e basata su tecnologia Microsoft; nel lungo periodo finanzia alternative come il centro ZenDiS, openDesk e il Sovereign Cloud Stack. Lo Schleswig-Holstein sta inoltre migrando decine di migliaia di postazioni verso Linux e LibreOffice. Il quadro C3Adel BSI valuta l’autonomia su più dimensioni, comprese catena di fornitura e indipendenza operativa. È un approccio meno netto di quello francese, ma riconosce una verità: acquistare oggi non deve impedire di uscire domani. La Svizzera, infine, rende visibile la contraddizione che attraversa tutti i governi europei. Il Consiglio federale ha riconosciuto l’incertezza sulla riservatezza dei dati affidati a imprese americane e, pochi giorni dopo, ha annunciato l’adozione generalizzata di Microsoft 365. Parallelamente, il Parlamento ha stanziato ingenti risorse per la Swiss Government Cloud e il Controllo federale delle finanze ha segnalato che i requisiti del progetto non affrontano in modo esplicito il rischio di continuità in caso di indisponibilità del fornitore.
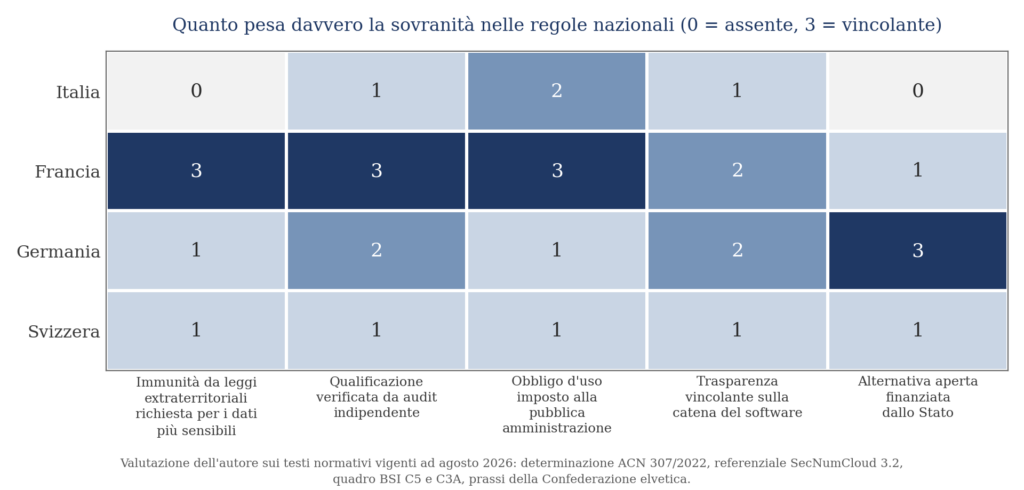
Figura 2. Quanto pesa la sovranità nelle regole nazionali: valutazione dell’autore su cinque criteri. Punteggi da 0 a 3 attribuiti in base alla vincolatività e alla verifica indipendente dei requisiti.
Il metro europeo che sta arrivando
Nel giugno 2026 la Commissione europea ha presentato il Cloud and AI Development Act, inserito nel pacchetto sulla sovranità tecnologica. Oltre all’obiettivo di aumentare la capacità europea dei centri dati, la proposta introduce ciò che finora è mancato: un quadro comune per misurare i diversi gradi di sovranità. I livelli di assurance procedono dalla localizzazione nell’Unione fino al controllo pieno della catena del software e all’assenza di interferenze da Paesi terzi. Il primo livello riguarda il trattamento e la conservazione dei dati su infrastrutture europee. Il secondo aggiunge indipendenza dai Paesi terzi e trasparenza sulla supply chain. Il terzo richiede proprietà e controllo europei, con criteri ulteriori anche sul personale. Il quarto pretende controllo completo e verificabile dello stack. Applicando questo metro al PSN, il livello uno appare acquisito: i centri dati, la gestione e le chiavi sono in Italia. Il livello due è più problematico, perché la trasparenza e la sostituibilità della catena software sono difficili da dimostrare quando il piano di controllo è concesso in licenza e il codice non è integralmente ispezionabile. Sul piano societario il PSN può avvicinarsi al livello tre; i servizi erogati tramite hyperscaler presentano invece un vincolo diverso. Il livello quattro, con l’attuale distinta base, resta fuori portata. Questa collocazione è una valutazione, non una certificazione. Serve però a chiarire che la sovranità non è un interruttore acceso o spento: è una scala. Il punto politico è stabilire quale livello sia necessario per ciascuna categoria di dati e quali dipendenze siano accettabili, documentate e reversibili. Resta inoltre una clausola delicata: al livello tre la Commissione può riconoscere fornitori di Paesi terzi. È lì che si vedrà se il nuovo regolamento diventerà uno strumento di politica industriale oppure un sistema di etichette sufficientemente elastico da lasciare immutato il mercato.
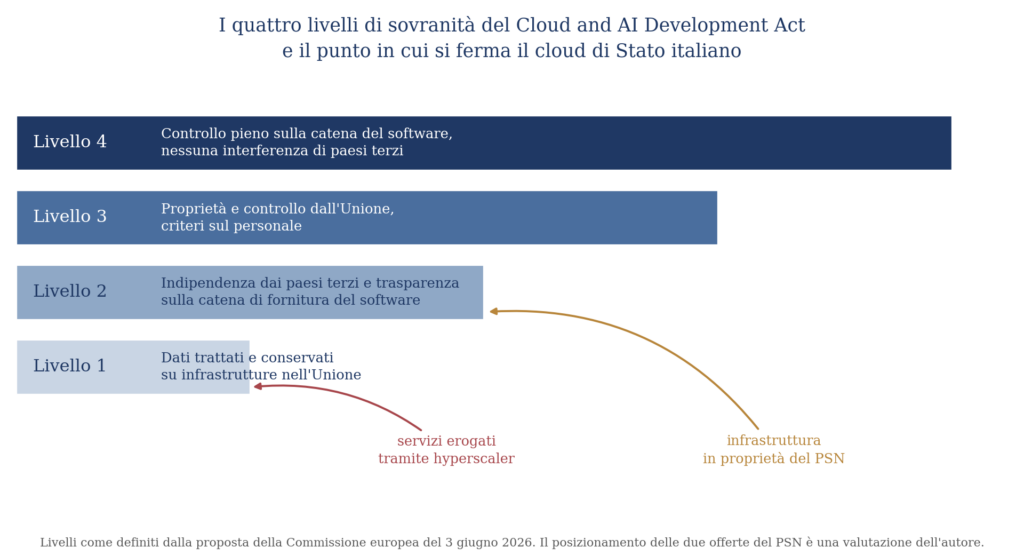
Figura 3. I quattro livelli europei di sovranità e il punto in cui si collocano le offerte del PSN. Il posizionamento delle offerte è una valutazione dell’autore basata sulla proposta della Commissione e sulla documentazione PSN.
Il conto industriale
Il problema non è soltanto giuridico o tecnico. È industriale. Nel 2024 il mercato cloud europeo valeva circa 61 miliardi di euro, sei volte il valore del 2017. Nello stesso periodo i fornitori europei hanno più che triplicato il proprio fatturato, ma la loro quota è scesa dal 29 al 15 per cento. Amazon, Microsoft e Google detengono insieme circa il 70 per cento del mercato; SAP e Deutsche Telekom, i maggiori operatori europei, si fermano intorno al 2 per cento ciascuno. La fotografia è paradossale: l’industria europea cresce in valore assoluto e perde peso relativo. Il mercato si espande più rapidamente della capacità europea di controllarlo. Per questo la sovranità non può essere affrontata soltanto come conformità normativa; richiede una politica di offerta, ricerca, competenze e domanda pubblica.
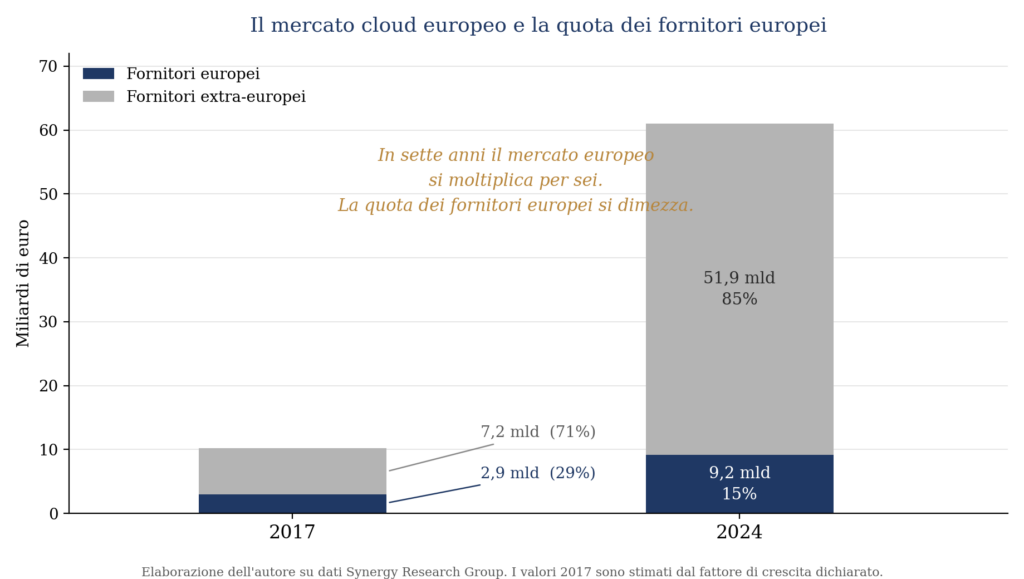
Figura 4. Crescere e contare di meno: il mercato cloud europeo fra il 2017 e il 2024. Elaborazione dell’autore sui dati Synergy Research Group; i valori 2017 sono stimati dal fattore di crescita dichiarato.
In Italia la gara del 2022 aveva una base d’asta di 4,4 miliardi di euro; le misure PNRRdedicate alla migrazione hanno stanziato fino a 1,9 miliardi. Secondo dati societari riferiti all’inizio del 2025, il concessionario aveva acquisito contratti per circa 2,8 miliardi, verso un valore atteso di 3 miliardi al 2035, e stimava ricavi 2025 nell’ordine dei 300 milioni. La domanda alla quale i documenti pubblici non consentono ancora di rispondere è decisiva: quale quota di questa spesa si traduce in licenze e servizi di fornitori extraeuropei, e quale diventa capacità industriale italiana? L’assenza del dato impedisce di valutare fino in fondo la qualità dell’investimento. Non è soltanto trasparenza contabile: è la differenza fra acquistare autonomia e pagare un canone pluriennale per una dipendenza gestita. Qui occorre distinguere il fatto dall’interpretazione. Il fatto è che la documentazione pubblica non rende disponibile una distinta economica completa per giurisdizione del fornitore. La mia valutazione è che l’Italia abbia trattato prevalentemente la migrazione come una grande fornitura infrastrutturale, senza affiancarle un programma industriale di pari scala dedicato allo stack aperto, agli operatori nazionali e alle migliaia di software house che servono comuni, scuole e sanità. Il punto diventa ancora più evidente scendendo verso il territorio, che è il campo di lavoro dell’Osservatorio sull’intelligenza artificiale nei Comuni. Molte amministrazioni locali utilizzano servizi SaaS qualificati ospitati su infrastrutture degli hyperscaler. È proprio lì che risiedono dati quotidiani e delicati — anagrafe, tributi, servizi sociali, scuola — e che il costo di uscita rischia di essere soprattutto architetturale. Il Data Act vieta le barriere contrattuali alla portabilità; ma uscire da un piano di controllo proprietario può richiedere di riscrivere automazioni, ricostruire immagini, migrare identità e riprogettare integrazioni. Il vincolo più costoso non sempre sta nella clausola: spesso sta nel codice.
Cinque cose che si possono fare senza aspettare Bruxelles
La critica che non propone alternative resta una lamentela. Esistono almeno cinque misure che l’Italia può adottare senza attendere un nuovo regolamento europeo.
- Pubblicare la distinta base.
Per ogni servizio del listino PSN dovrebbero essere resi disponibili componente, fornitore, giurisdizione, condizioni di sostituibilità e quota del valore contrattuale destinata a licenze extra UE. È un intervento a costo limitato che sposterebbe il dibattito dagli slogan ai numeri.
2. Sostituire l’autodichiarazione con l’audit indipendente.
Per i dati critici e strategici, la qualificazione dovrebbe essere rilasciata da un soggetto terzo accreditato, con validità pluriennale, sorveglianza intermedia e prove tecniche documentate. Il modello francese dimostra che un sistema del genere è possibile e può creare un mercato di competenze e verificatori.
3. Introdurre un requisito progressivo di immunità per la fascia più alta.
Per i servizi che trattano dati strategici occorre definire un percorso verso l’indipendenza dagli ordini extraterritoriali. Se oggi nessuna offerta soddisfa pienamente il requisito, si può fissare una data di decorrenza e dare al mercato il tempo necessario per costruire soluzioni credibili. La politica industriale nasce spesso da requisiti futuri chiari, non da incentivi indistinti.
4. Eseguire periodicamente la prova del distacco.
Non basta una clausola di recesso. Serve un esercizio documentato che verifichi che cosa continua a funzionare dopo trenta, novanta e centottanta giorni senza rinnovi, aggiornamenti o accesso al piano di controllo del fornitore. Le prove di disaster recovery sono una pratica consolidata; questa sarebbe una prova di continuità geopolitica.
5. Destinare una quota stabile della spesa allo stack aperto e alla filiera italiana.
Non per protezionismo, ma per disporre di una vera opzione di uscita. Il livello più alto di sovranità non si raggiunge comprando con maggiore cautela la stessa tecnologia: si raggiunge facendo esistere alternative che possano essere acquistate, installate e mantenute quando diventano necessarie.
Il passo successivo
Ho trascorso gli anni Novanta a costruire operatori di telecomunicazioni in un mercato che si stava aprendo. La lezione di quella stagione è semplice: possedere la rete e controllare il servizio sono due cose diverse. Si può avere il cavo dentro casa e dipendere comunque da chi governa la piattaforma, i protocolli e le condizioni di accesso. Oggi il cavo si chiama centro dati e il servizio si chiama piano di controllo. Il Polo Strategico Nazionale è una buona infrastruttura, costruita da professionisti seri, e ha reso il sistema pubblico italiano più ordinato e più sicuro. Questo risultato non va sminuito. Ma la sovranità è un traguardo ulteriore: richiede che le dipendenze siano conosciute, misurate, reversibili e sottoposte a prove reali. La sovranità digitale non consiste nel rifiutare le tecnologie straniere, né nel perseguire un’autosufficienza impossibile. Consiste nel mantenere il controllo delle decisioni strategiche, evitando che una dipendenza tecnologica si trasformi, nel tempo, in dipendenza economica, giuridica o politica. Il PSN ha compiuto il primo passo: ha trasferito dati e servizi verso un perimetro nazionale più sicuro. Proprio perché quel passo è riuscito, oggi possiamo porci la domanda successiva senza spirito demolitorio: quanto del sistema siamo davvero in grado di controllare il giorno in cui la controparte cambia le regole o dice di no? La risposta non sta sulla targa di un data center. Sta nella distinta base, nei contratti, nel codice, negli audit e nelle prove di continuità. È da lì che comincia la sovranità.
Note
1. Neue Zürcher Zeitung, «Heikles Datenleck im Aussendepartement», 31 gennaio 2026. https://www.nzz.ch/schweiz/heikles-datenleck-im-aussendepartement-ld.1922362
2. Bär & Karrer, «Cloud usage and digital sovereignty: strategic options for Swiss authorities», aprile 2026. https://www.baerkarrer.ch/de/publications
3. Das Netz ist politisch, «Swiss Government Cloud-Ausschreibungen: Desaster vorprogrammiert?», 19 gennaio 2026. https://dnip.ch/2026/01/19/
4. Commissione europea, DG CONNECT, «Cloud and AI Development Act», aggiornamento del 3 giugno 2026. https://digital-strategy.ec.europa.eu/en/policies/cloud-and-ai-development-act
5. Agenzia per la cybersicurezza nazionale, determinazione n. 307 del 18 gennaio 2022, allegato 1. https://assets.innovazione.gov.it/1642754054-all1det307acn.pdf
6. Agenzia per la cybersicurezza nazionale, decreto direttoriale n. 29 del 2 gennaio 2023 e pagina sulla qualificazione cloud. https://www.acn.gov.it/strategia/strategia-cloud-italia/qualificazione-cloud
7. Polo Strategico Nazionale, «Manuale Operativo PSN Cloud Platform, IaaS Industry Standard», ed. 1, ver. 3.0.3. https://www.polostrategiconazionale.it/
8. Polo Strategico Nazionale, «Listino», release luglio 2024, e «Descrizione dei servizi», release giugno 2025. https://www.polostrategiconazionale.it/
9. L. Fioravanti, «Polo Strategico Nazionale: perché è il cuore della sovranità cloud italiana», Agenda Digitale, 9 marzo 2026; testo ripreso nella rassegna stampa del PSN.
10. Dipartimento per la trasformazione digitale, «PNRR: centrati gli obiettivi europei con 13mila PA in cloud», 21 luglio 2026. https://innovazione.gov.it/notizie/articoli/
11. Microsoft Learn, documentazione Azure Local: «Register with Azure», «Azure Local FAQ» e «Manage cluster registration», consultata ad agosto 2026. https://learn.microsoft.com/
12. Dipartimento per la trasformazione digitale, scheda «Polo Strategico Nazionale», aggiornamento marzo 2026. https://innovazione.gov.it/dipartimento/focus/polo-strategico-nazionale/
13. Synergy Research Group, rilevazioni sul mercato cloud europeo; comunicato «European Cloud Providers’ Local Market Share Now Holds Steady at 15%» e riprese di Datacenter Dynamics, 2026.
14. Commissione d’inchiesta del Senato francese, audizione dei rappresentanti di Microsoft France, 10 giugno 2025; riprese di Decision-achats, Techniques de l’Ingénieur, ActuIA e IT Social.
15. Associated Press, maggio 2025; verifiche di heise online, The Register, Justice Info e Digital Watch Observatory; interrogazione al Parlamento europeo P-002270/2025.
16. ANSSI, referenziale SecNumCloud 3.2; documentazione sulla qualificazione S3NS; analisi di LeMagIT, Next.ink e Silicon.fr, consultate a luglio-agosto 2026.
17. Security-Insider sulla Delos Cloud; DigitalService/GovImpact sul quadro C3A del BSI; The Register sulla migrazione dello Schleswig-Holstein; netzpolitik.org sulle scelte del Governo federale tedesco, 2025-2026.
18. 01net, cronaca di VMware Explore on Tour, 29 ottobre 2025.
19. MarketScreener, ripresa della presentazione societaria Leonardo sul Polo Strategico Nazionale, gennaio 2025.
20. Regolamento (UE) 2023/2854, Data Act, applicabile dal 12 settembre 2025. https://eur-lex.europa.eu/eli/reg/2023/2854/oj
21. CLOUD Act, 2018, section 2713 dello United States Code, titolo 18, e disciplina statunitense sugli ordini con divieto di divulgazione. https://www.congress.gov/bill/115th-congress/house-bill/4943
Le fonti sono state verificate ad agosto 2026 secondo il metodo 4A: autorevolezza, aggiornamento, autenticità e autonomia.
Le fonti non autonome sono utilizzate per dati tecnici o societari dichiarati dai soggetti interessati; le valutazioni comparative e il posizionamento nelle figure sono elaborazioni dell’autore